Varnost WordPress strani: posodobitve, zaščita in kaj storiti ob vdoru
Večina vdorov v WordPress strani ni posledica zapletenega napada, ampak stare luknje, ki bi jo zaprla že običajna posodobitev. Napadalci ne iščejo ravno vaše strani. Programi samodejno preiskujejo splet in iščejo strani z znanimi ranljivostmi, nato pa jih izkoristijo. Zato je varnost WordPress strani manj stvar sreče in bolj stvar rednega dela.
V tem članku so na enem mestu zbrani ukrepi, ki se pri poslovnih straneh po naših izkušnjah najbolj obrestujejo.
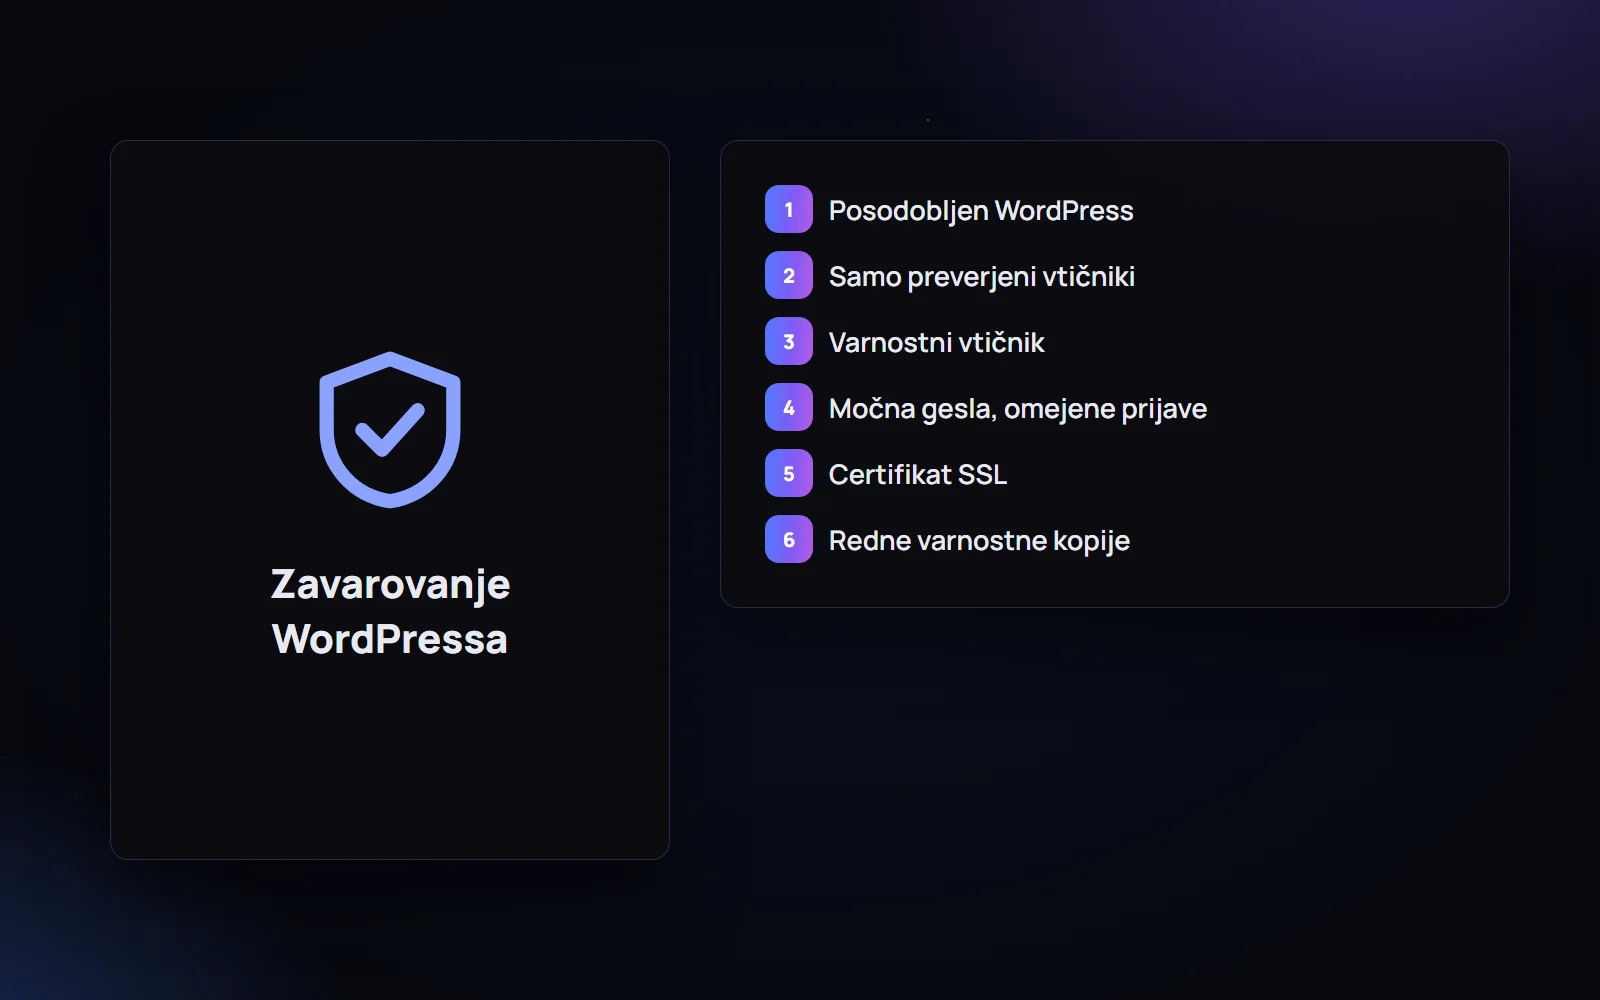
Posodobitve so prva obramba
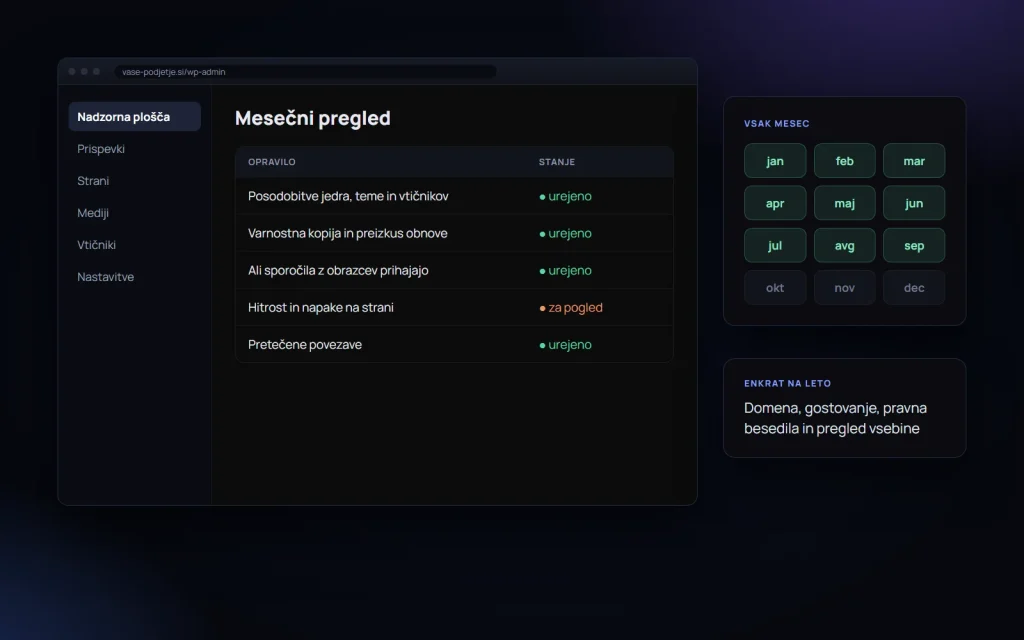
WordPress, tema in vtičniki dobivajo posodobitve tudi zato, ker se v njih odkrivajo ranljivosti. Ko je ranljivost objavljena, je javno znana tudi napadalcem. Stran, ki se ne posodablja, je zato vsak mesec malo bolj izpostavljena.
- Posodabljajte redno, ne samo, ko se kaj pokvari.
- Po posodobitvi stran preverite: obrazce, trgovino, prijavo. Posodobitev, ki tiho podre obrazec, je skoraj tako slaba kot luknja.
- Pred večjo posodobitvijo naredite varnostno kopijo, da se lahko vrnete, če gre kaj narobe.
Manj je varneje
Vsak vtičnik je koda nekoga drugega, ki teče na vaši strani. Odstranite vtičnike in teme, ki jih ne uporabljate, in nameščajte samo preverjene, ki se redno posodabljajo. Brezplačne različice plačljivih vtičnikov z neuradnih strani so pogost vir okužb.
Prijava in dostopi
- Močna in različna gesla za vsakega uporabnika, nikoli »admin« kot uporabniško ime.
- Dvostopenjska prijava za skrbnike, ki ob geslu zahteva še kodo s telefona.
- Omejitev poskusov prijave, da roboti ne morejo ugibati gesel v nedogled.
- Samo toliko pravic, kot jih kdo potrebuje. Urednik vsebin ne potrebuje skrbniškega dostopa.
Strežnik in nastavitve
Del varnosti je na strani gostovanja: posodobljena različica PHP, certifikat SSL, ločene pravice datotek in požarni zid. Na sami strani se zapre urejanje kode iz nadzorne plošče, skrije različica WordPressa in prepreči izvajanje datotek v mapi z naloženimi slikami. Varnostni vtičnik, kot je Wordfence, doda požarni zid in redno preverja, ali so se datoteke spremenile.
Kaj, če je stran okužena
Znaki so lahko preusmeritve na tuje strani, nove neznane uporabniške račune, opozorilo Googla v zadetkih ali počasnost brez razloga. Takrat ne brišite na slepo. Najprej naredite kopijo trenutnega stanja, nato poiščite vzrok, očistite datoteke in bazo, zamenjajte vsa gesla in zaprite luknjo, skozi katero je napadalec prišel. Če samo počistite posledice, se okužba praviloma vrne.
Na kratko
Varna WordPress stran ni stvar enega vtičnika, ampak navade: redne posodobitve, malo dodatkov, dobra gesla in kopija, na katero se lahko zanesete. Če nimate časa, da bi za to skrbeli sami, je to točno delo, ki ga pokriva vzdrževanje. Če vas zanima, v kakšnem stanju je vaša stran, nam pišite, pogledamo jo brez obveznosti.